Στις 21 Οκτωβρίου, το Ευρωπαϊκό Γραφείο Διπλωμάτων Ευρεσιτεχνίας έθεσε προσωρινά εκτός λειτουργίας τον ιστότοπό του και αρκετές ηλεκτρονικές υπηρεσίες του. Είχε προηγηθεί προειδοποίηση της υπηρεσίας κυβερνοασφάλειας της Ευρωπαϊκής Ένωσης για δύο κρίσιμες ευπάθειες στην PHP, μια γλώσσα προγραμματισμού που χρησιμοποιείται ευρέως στο διαδίκτυο. Δημόσιοι φορείς και επιχειρήσεις σε πολλές χώρες έλαβαν ανάλογα μέτρα. Το Ευρωπαϊκό Γραφείο επανέφερε σταδιακά τις υπηρεσίες του αφού εγκατέστησε τις διορθώσεις. Ο Οκτώβριος, μήνας ευαισθητοποίησης για την κυβερνοασφάλεια, έδωσε φέτος μια εικόνα της πίεσης που αντιμετωπίζουν οι ομάδες πληροφορικής. Σύμφωνα με το Reuters, οι αδυναμίες στην PHP υπήρχαν επί χρόνια και εντοπίστηκαν με τη βοήθεια τεχνητής νοημοσύνης. Η Amazon ανέφερε ότι εντόπισε απόπειρα εκμετάλλευσής τους στις 17 Οκτωβρίου, τέσσερις ημέρες πριν από τη δημόσια ανακοίνωση. Για τους διαχειριστές των επηρεαζόμενων συστημάτων, το ερώτημα ήταν πόσες υπηρεσίες μπορούσαν να ενημερώσουν εγκαίρως και ποιες θα έπρεπε προσωρινά να θέσουν εκτός λειτουργίας.
Όταν η επίθεση φτάνει στον καταψύκτη
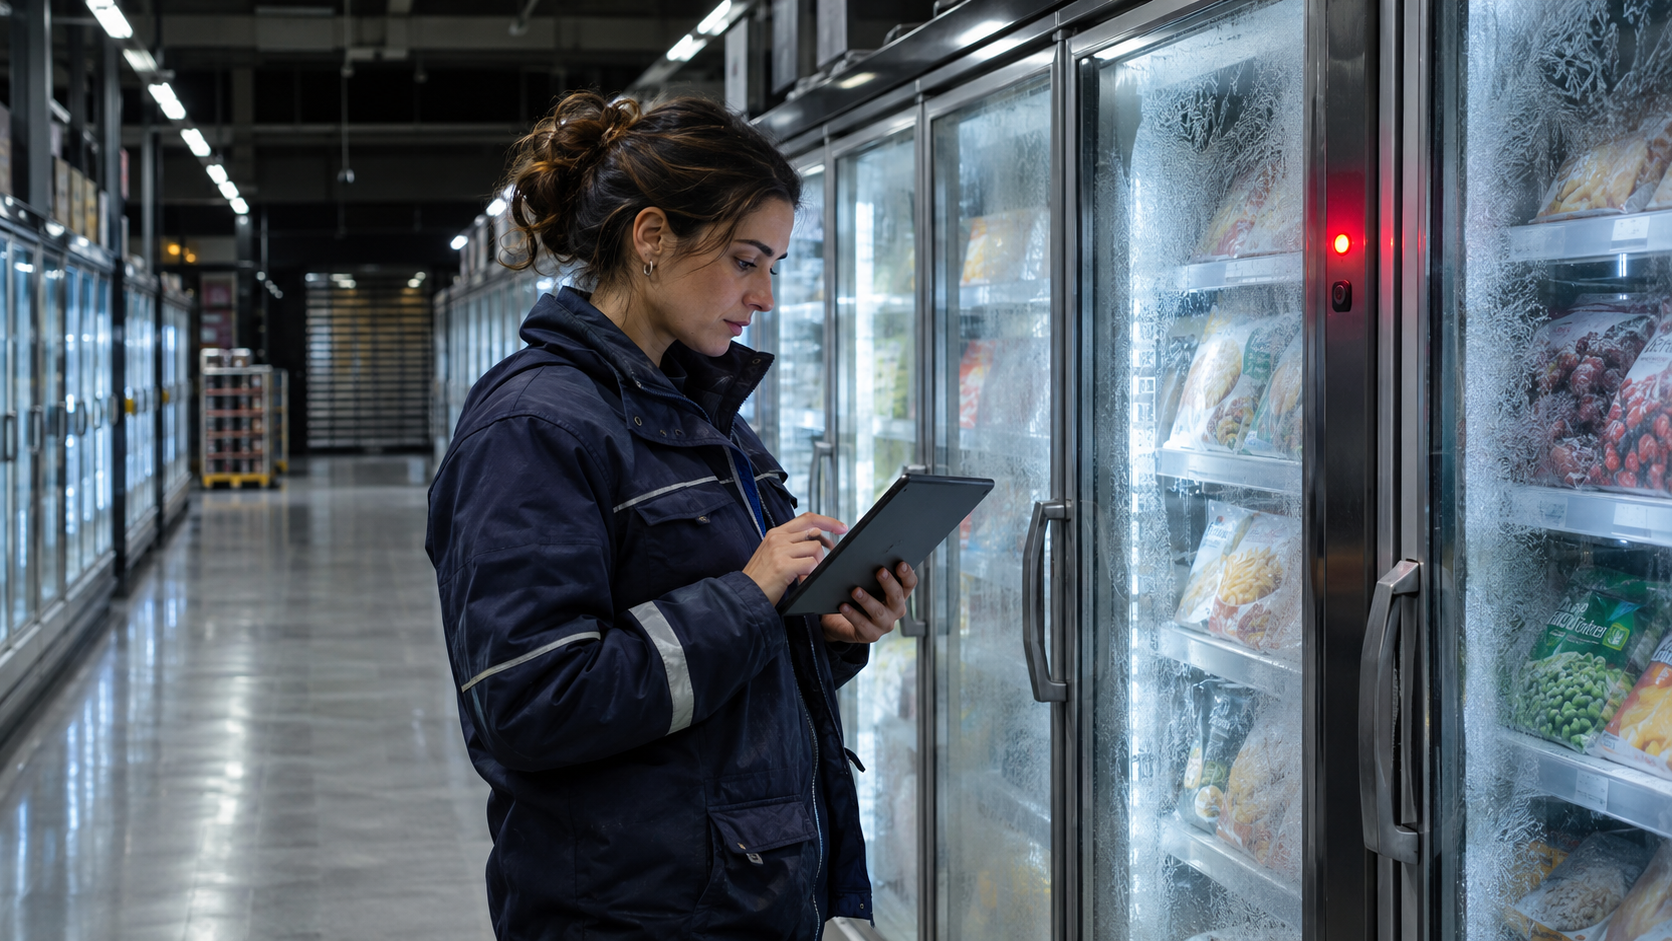
Οι συνέπειες μιας κυβερνοεπίθεσης μπορούν να φτάσουν μέχρι τον διάδρομο ενός σούπερ μάρκετ. Στις αρχές Νοεμβρίου, το Euronews κατέγραψε περιστατικά στην Ευρώπη στα οποία στοχοποιήθηκαν συστήματα επαγγελματικής ψύξης, με αποτέλεσμα να αλλοιωθούν τρόφιμα. Λίγες ημέρες αργότερα, οι αμερικανικές αρχές προειδοποίησαν για συνεχιζόμενη απειλή κατά συστημάτων ελέγχου θερμοκρασίας σε καταστήματα τροφίμων και ψυκτικές αποθήκες. Η χρήση τεχνητής νοημοσύνης στα συγκεκριμένα περιστατικά παραμένει ανεπιβεβαίωτη. Η ζημιά, πάντως, είναι απτή. Μια διακοπή στην ψύξη μπορεί να οδηγήσει στην απόσυρση εμπορευμάτων και να διαταράξει τη λειτουργία ενός καταστήματος.
Η άμυνα χρειάζεται ταχύτητα
Η τεχνητή νοημοσύνη επιταχύνει και τον αμυντικό έλεγχο του λογισμικού. Τον Απρίλιο η Anthropic ξεκίνησε το Project Glasswing, δίνοντας σε συνεργαζόμενους οργανισμούς πρόσβαση σε προηγμένο μοντέλο για τον εντοπισμό ευπαθειών. Τον Ιούνιο ανακοίνωσε ότι οι συμμετέχοντες είχαν εντοπίσει περισσότερα από 10.000 κενά ασφαλείας υψηλής ή κρίσιμης σοβαρότητας. Η OpenAI διαθέτει αντίστοιχο πρόγραμμα ελεγχόμενης πρόσβασης, το Trusted Access for Cyber, για επαγγελματίες της κυβερνοασφάλειας. Ο εντοπισμός μιας ευπάθειας είναι η αρχή. Η διόρθωση πρέπει να φτάσει σε κάθε επηρεαζόμενο σύστημα, συχνά ενώ αυτό εξυπηρετεί πελάτες, πολίτες ή εργαζομένους. Μια τράπεζα μπορεί να έχει ομάδα ασφαλείας σε ετοιμότητα όλο το εικοσιτετράωρο. Σε μια μικρή επιχείρηση, η εφαρμογή της ίδιας ενημέρωσης μπορεί να εξαρτάται από το πότε θα είναι διαθέσιμος ο εξωτερικός συνεργάτης που διαχειρίζεται τον εξοπλισμό. Όσο μικραίνει ο χρόνος αντίδρασης, τόσο μεγαλύτερη σημασία αποκτά αυτή η διαφορά. Για επιχειρήσεις και δημόσιους φορείς, η προετοιμασία αρχίζει πριν φτάσει η επείγουσα ειδοποίηση. Χρειάζεται να γνωρίζουν ποια συστήματα έχουν συνδεδεμένα στο διαδίκτυο, ποιος αναλαμβάνει να τα ενημερώσει και πώς θα συνεχιστεί η λειτουργία τους αν κάποια υπηρεσία πρέπει να αποσυνδεθεί. Στις 21 Οκτωβρίου, αρκετοί οργανισμοί χρειάστηκε να πάρουν αυτή την απόφαση μέσα στην ίδια ημέρα.