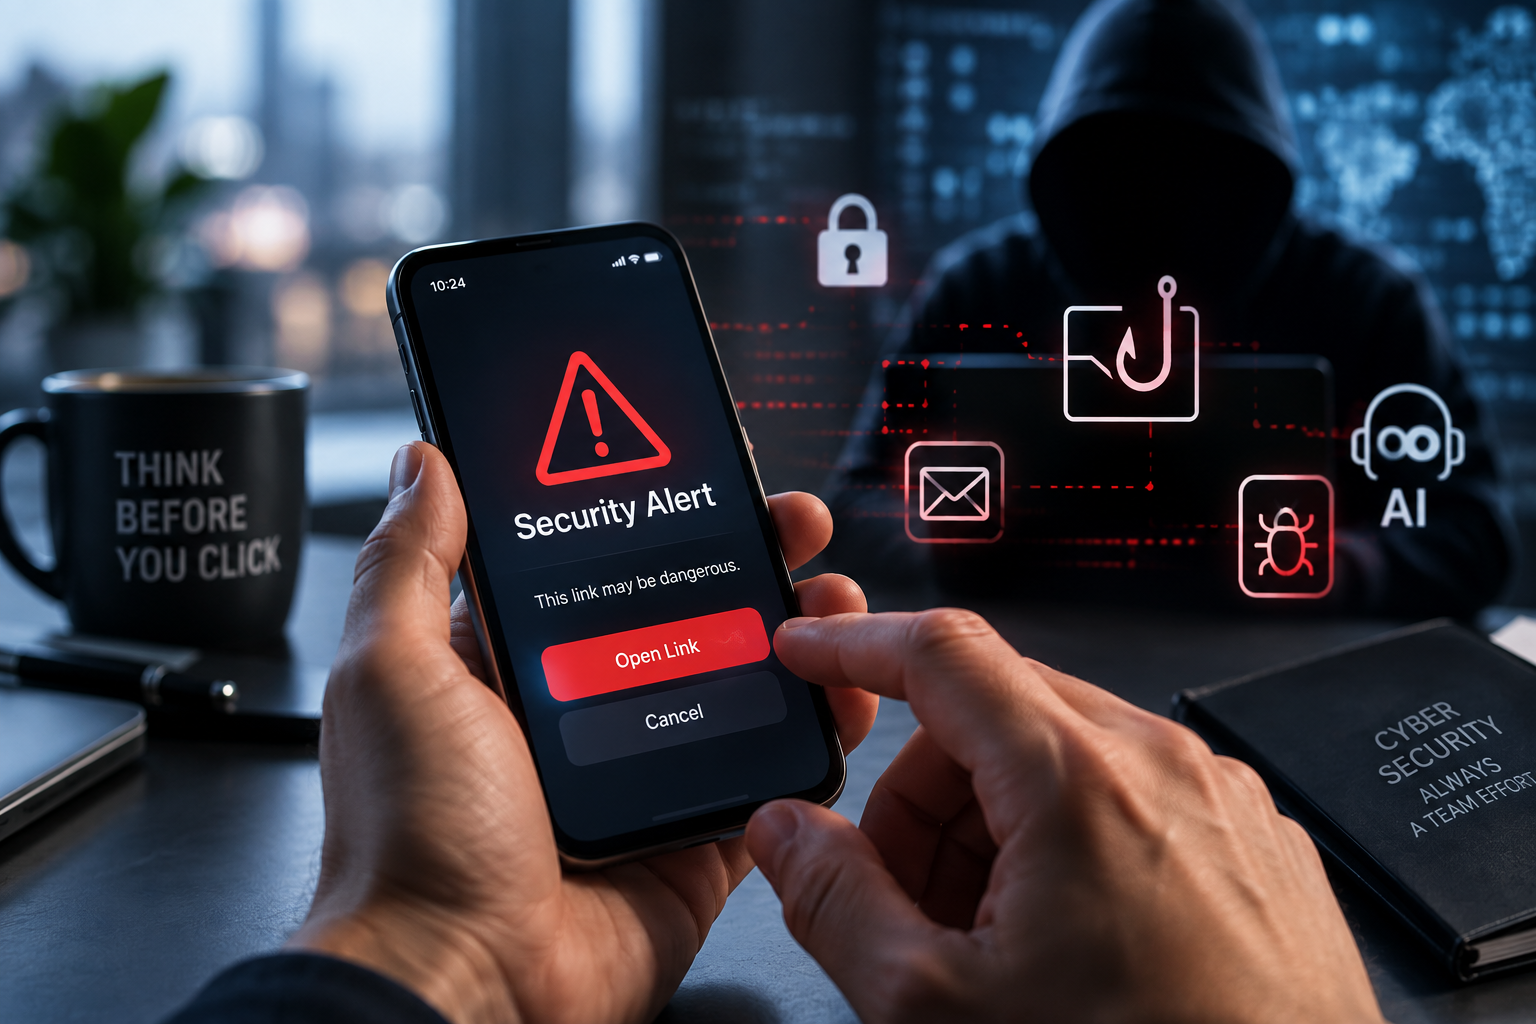
Η τεχνητή νοημοσύνη αλλάζει με εντυπωσιακή ταχύτητα τον χάρτη του κυβερνοεγκλήματος, με τα κινητά τηλέφωνα να μετατρέπονται σε μία από τις σημαντικότερες πύλες εισόδου για επιθέσεις που δεν απειλούν πλέον μόνο τον χρήστη, αλλά ολόκληρες επιχειρήσεις και τα δεδομένα τους. Για χρόνια, όταν γινόταν λόγος για κυβερνοεπιθέσεις, phishing και ηλεκτρονικές απάτες, το μυαλό των περισσότερων πήγαινε στους ηλεκτρονικούς υπολογιστές, στα ύποπτα e-mail και στα παραπλανητικά μηνύματα. Η εικόνα αυτή, όμως, αλλάζει δραματικά. Τα smartphones, και ιδιαίτερα οι συσκευές που χρησιμοποιούνται παράλληλα για προσωπικές και επαγγελματικές ανάγκες, εξελίσσονται σε έναν σύγχρονο «Δούρειο Ίππο», ικανό να δώσει στους επιτιθέμενους πρόσβαση σε εταιρικούς λογαριασμούς, διαπιστευτήρια, εμπιστευτικές πληροφορίες και κρίσιμες ψηφιακές υποδομές. Τα στοιχεία που παρουσιάζει η παγκόσμια έρευνα της Zimperium αποτυπώνουν το μέγεθος της απειλής. Σύμφωνα με τα ευρήματα, τα περιστατικά phishing που εντοπίστηκαν σε κινητές συσκευές εργαζομένων έχουν αυξηθεί κατά 380% από τον Ιανουάριο του 2025, ενώ ο αριθμός των συσκευών στις οποίες εργαζόμενοι πάτησαν κακόβουλο σύνδεσμο εμφανίζεται αυξημένος κατά 110% σε ετήσια βάση. Ακόμη πιο ανησυχητικός είναι ο ρόλος που αποκτά η τεχνητή νοημοσύνη: σχεδόν το 86% των επιθέσεων phishing φέρεται να περιλαμβάνει πλέον στοιχεία που έχουν δημιουργηθεί με AI, με το συγκεκριμένο περιεχόμενο να εκτιμάται ότι μπορεί να είναι έως και 4,5 φορές πιο πειστικό από αντίστοιχο υλικό που δημιουργείται με συμβατικές μεθόδους.
Η AI αλλάζει τους κανόνες του παιχνιδιού
Το μεγάλο πρόβλημα για τις επιχειρήσεις είναι ότι το κινητό τηλέφωνο δεν αποτελεί μία μόνο επιφάνεια επίθεσης. Το λειτουργικό σύστημα, οι εφαρμογές, τα δίκτυα στα οποία συνδέεται η συσκευή και, τελικά, ο ίδιος ο άνθρωπος αποτελούν τέσσερα διαφορετικά σημεία που μπορούν να εκμεταλλευτούν οι κυβερνοεγκληματίες. Και σε αντίθεση με έναν εταιρικό υπολογιστή που συνήθως λειτουργεί μέσα σε ένα περισσότερο ελεγχόμενο περιβάλλον, το smartphone βρίσκεται συνεχώς εν κινήσει: συνδέεται σε διαφορετικά WiFi, δέχεται νέες εφαρμογές, λαμβάνει μηνύματα από δεκάδες υπηρεσίες και χρησιμοποιείται ταυτόχρονα για προσωπικές και επαγγελματικές δραστηριότητες. Ακριβώς σε αυτό το περιβάλλον η τεχνητή νοημοσύνη προσφέρει στους επιτιθέμενους ένα πανίσχυρο εργαλείο. Μπορούν να δημιουργούν σε ελάχιστο χρόνο εξατομικευμένα μηνύματα, πλαστές ειδοποιήσεις, πειστικά e-mail και αντίγραφα πραγματικών υπηρεσιών, προσαρμοσμένα ακόμη και στο προφίλ του ανθρώπου που αποτελεί τον στόχο. Η εποχή των κακογραμμένων μηνυμάτων με εμφανή ορθογραφικά λάθη και ύποπτες διατυπώσεις υποχωρεί. Ένα μήνυμα απάτης μπορεί πλέον να μοιάζει σχεδόν απόλυτα με επικοινωνία τράπεζας, συναδέλφου, προϊσταμένου ή γνωστής εταιρείας.
Το phishing μεταφέρεται στην οθόνη του κινητού
Οι επιθέσεις δεν περιορίζονται πλέον στο ηλεκτρονικό ταχυδρομείο. SMS, εφαρμογές ανταλλαγής μηνυμάτων όπως WhatsApp και Telegram, κωδικοί QR και μηνύματα ειδικά σχεδιασμένα για κινητές συσκευές δημιουργούν ένα πολύ ευρύτερο πεδίο δράσης. Το mobile phishing βρίσκεται συχνά έξω από τα παραδοσιακά συστήματα προστασίας μιας εταιρείας και, σύμφωνα με τα στοιχεία που επικαλείται η έρευνα, μπορεί να παρουσιάζει ποσοστό επιτυχίας κατά 40% υψηλότερο από τις συμβατικές επιθέσεις phishing που πραγματοποιούνται μέσω υπολογιστών. Η τεχνητή νοημοσύνη δεν δημιούργησε φυσικά το phishing. Του έδωσε, όμως, κάτι που μέχρι πρόσφατα απαιτούσε χρόνο, ανθρώπινο δυναμικό και σημαντική τεχνογνωσία: τη δυνατότητα μαζικής παραγωγής εξαιρετικά πειστικών και ταυτόχρονα εξατομικευμένων επιθέσεων. Κάθε μήνυμα, αρχείο PDF ή ειδοποίηση μπορεί να προσαρμοστεί στον στόχο, αυξάνοντας σημαντικά τις πιθανότητες ένα φαινομενικά αθώο πάτημα στην οθόνη να ανοίξει την πόρτα στους επιτιθέμενους.
Κακόβουλες εφαρμογές και spyware
Ένας ακόμη μεγάλος κίνδυνος βρίσκεται μέσα στις ίδιες τις εφαρμογές. Η μέση συσκευή εργαζομένου φιλοξενεί περίπου 80 εφαρμογές, ενώ μόλις εννέα από αυτές χρησιμοποιούνται για επαγγελματικούς σκοπούς. Οι υπόλοιπες είναι κατά κύριο λόγο προσωπικές και συχνά βρίσκονται έξω από τον άμεσο έλεγχο των εταιρικών συστημάτων ασφαλείας. Αυτό δημιουργεί ένα τεράστιο πεδίο στο οποίο μπορεί να κρυφτεί κακόβουλο λογισμικό. Με τη βοήθεια της AI, οι κυβερνοεγκληματίες μπορούν να δημιουργούν εξαιρετικά πειστικές απομιμήσεις πραγματικών εφαρμογών και να οδηγούν τον χρήστη στην εγκατάστασή τους μέσω τεχνικών κοινωνικής μηχανικής. Πίσω από ένα γνώριμο εικονίδιο ή ένα περιβάλλον που μοιάζει απολύτως νόμιμο μπορεί να βρίσκεται λογισμικό σχεδιασμένο να υποκλέψει κωδικούς, τραπεζικά δεδομένα ή άλλες ευαίσθητες πληροφορίες. Ιδιαίτερη ανησυχία προκαλεί και η εξάπλωση του spyware, ενώ η Zimperium αναφέρει ότι έχει εντοπίσει 34 ενεργές οικογένειες κακόβουλου λογισμικού που στοχεύουν περισσότερες από 1.200 χρηματοοικονομικές εταιρείες σε περίπου 90 χώρες.
Η νέα απειλή της «Shadow AI»
Υπάρχει όμως και μια διαφορετική απειλή, η οποία δεν προϋποθέτει καν την ύπαρξη χάκερ. Πρόκειται για τη λεγόμενη «Shadow AI»: τη χρήση εφαρμογών και υπηρεσιών τεχνητής νοημοσύνης από εργαζομένους χωρίς προηγούμενη έγκριση ή έλεγχο από την επιχείρηση. Στην προσπάθειά τους να εξοικονομήσουν χρόνο και να αυξήσουν την παραγωγικότητά τους, εργαζόμενοι μπορεί να εισάγουν σε εφαρμογές AI εταιρικά έγγραφα, αποσπάσματα κώδικα, οικονομικά στοιχεία, εσωτερικές αναφορές ή άλλες εμπιστευτικές πληροφορίες, χωρίς να γνωρίζουν πάντοτε πού καταλήγουν, πώς αποθηκεύονται ή με ποιον τρόπο μπορεί να χρησιμοποιηθούν αυτά τα δεδομένα. Το κινητό τηλέφωνο έχει μετατραπεί ουσιαστικά σε ένα μικρό εταιρικό γραφείο που ο εργαζόμενος κουβαλά παντού μαζί του. Περιέχει e-mail, εφαρμογές επικοινωνίας, πρόσβαση σε cloud υπηρεσίες, κωδικούς, μηχανισμούς πιστοποίησης και συχνά κρίσιμα εταιρικά αρχεία. Αυτή ακριβώς η συγκέντρωση πληροφοριών το καθιστά εξαιρετικά ελκυστικό στόχο.
Η επόμενη μεγάλη μάχη της κυβερνοασφάλειας, επομένως, ενδέχεται να μη δοθεί στους παραδοσιακούς υπολογιστές και στους εταιρικούς servers, αλλά στην οθόνη που βρίσκεται καθημερινά στην τσέπη δισεκατομμυρίων ανθρώπων. Και όσο η τεχνητή νοημοσύνη κάνει τις επιθέσεις πιο γρήγορες, πιο μαζικές και κυρίως πιο πειστικές, ένα απλό άγγιγμα σε έναν φαινομενικά αθώο σύνδεσμο μπορεί να είναι αρκετό για να μετατρέψει ένα κινητό τηλέφωνο σε πύλη προς ολόκληρο το ψηφιακό περιβάλλον μιας επιχείρησης.